





Cohesity permite devolver los agentes de IA a un estado seguro

Índice de contenidos
Claves de la noticia
- Cohesity Agent Resilience protege la memoria y la configuración de agentes, además de las bases de datos y servicios sobre los que actúan.
- La función parte con Amazon Bedrock para clientes seleccionados; la disponibilidad general se espera a finales de 2026 y Microsoft y Google están en la hoja de ruta.
- Un estudio encargado por la empresa indica que el 56 % de las organizaciones no está bien preparado para contener y recuperar acciones incorrectas de agentes.
Cohesity ha presentado Agent Resilience, una capacidad de su plataforma Data Cloud diseñada para devolver un agente de inteligencia artificial y los recursos que utiliza a un estado conocido y fiable. El lanzamiento aborda una diferencia decisiva entre vigilar una automatización y reparar sus consecuencias: detectar que un agente se ha desviado no deshace una consulta, una escritura o una configuración ya alterada.
Dos objetos de recuperación en lugar de uno
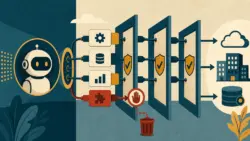
Un agente empresarial no es solamente un modelo. Su comportamiento depende de memoria, instrucciones, configuración, credenciales, barreras y flujos de trabajo, y además se extiende a las aplicaciones que puede consultar o modificar. Cohesity afirma que Agent Resilience emplea la arquitectura de instantáneas, copias inmutables y recuperación en un entorno limpio que ya utiliza con otras cargas. En esta primera versión protege la memoria y la configuración del agente mediante recuperación a un punto temporal.
La segunda función cubre bases de datos, sistemas de archivos y otros servicios conectados. Esa separación importa porque restaurar la memoria del agente no revierte automáticamente las acciones que ya ejecutó. La unidad mínima de recuperación pasa a ser el agente junto con sus dependencias y los datos que pudo cambiar. Si ambos lados regresan a momentos incompatibles, una memoria aparentemente sana puede volver a operar sobre información todavía dañada, o una base restaurada puede recibir de nuevo la instrucción que causó el incidente.
La compañía añade una vista de topología para relacionar cada agente con almacenes de memoria, aplicaciones, bases de datos e infraestructura de apoyo. Ese inventario puede ayudar a decidir el orden de restauración. También complementa controles preventivos como los que propone AIR para vigilar las herramientas y conexiones de los agentes: una capa intenta reducir acciones peligrosas y la otra prepara la vuelta atrás cuando la prevención falla.
Observar, restaurar y reconciliar no son sinónimos
El anuncio permite ordenar el problema en tres capas. La observabilidad explica qué ocurrió; la copia del estado devuelve la lógica del agente a un momento anterior; y la recuperación de recursos corrige el efecto sobre sistemas externos. Cohesity cubre las dos últimas dentro de su plataforma y sitúa la topología como vínculo, pero aún no publica pruebas independientes que demuestren tiempos, granularidad o reconciliación entre capas.
| Capa | Pregunta que resuelve | Cobertura declarada |
|---|---|---|
| Observabilidad | Qué hizo y con qué permisos | Contexto previo; no revierte cambios |
| Estado del agente | Qué recordaba y cómo estaba configurado | Memoria y configuración recuperables |
| Recursos conectados | Qué datos o servicios fueron alterados | Bases de datos, archivos y otros servicios protegidos |

La conclusión de la tabla es operativa: ver un incidente no equivale a recuperarlo, y recuperar objetos por separado no garantiza coherencia. Una implantación útil deberá registrar el punto temporal común, las dependencias, las credenciales que deben rotarse y las acciones que no admiten reversión, como un pago o un mensaje enviado a un tercero.
Bedrock abre la puerta, pero limita el alcance inicial
Agent Resilience está disponible para clientes seleccionados y su lanzamiento general se fija como objetivo para finales de 2026. La integración inicial alcanza Amazon Bedrock AgentCore y Amazon Bedrock Agents. Las plataformas de agentes de Microsoft y Google aparecen en la hoja de ruta, sin fecha concreta. Por tanto, la propuesta todavía no constituye una capa universal para entornos con varios proveedores.
La restricción es relevante para empresas españolas que utilicen servicios distintos por departamento o región. Antes de adoptar el producto deberán comprobar qué componentes se incluyen realmente en cada instantánea, dónde se almacenan las copias, qué región procesa los datos y si los objetivos de tiempo y punto de recuperación abarcan tanto al agente como a la aplicación crítica.
Los antecedentes muestran por qué esa cobertura debe medirse por acciones y no por etiquetas. En el incidente de agentes de OpenAI en una wiki, el problema incluía persistencia pública y efectos sobre un servicio de terceros. En otra investigación, Google documentó una campaña de credenciales preparada en menos de seis horas. Ninguno de esos casos demuestra por sí mismo la eficacia del producto de Cohesity, pero ambos ilustran que memoria, permisos, velocidad y sistemas conectados forman una sola superficie operativa.
El estudio descubre una brecha entre uso y recuperación
El lanzamiento llega acompañado del quinto informe anual de ciberresiliencia de Cohesity. Vanson Bourne encuestó en julio de 2026 a 3.200 responsables de TI y seguridad de organizaciones con al menos 1.000 empleados en 12 países. España no figura entre ellos, aunque sí Francia, Alemania y Reino Unido. La empresa encargó el estudio, una relación que obliga a tratar sus resultados como evidencia declarada y no como evaluación independiente del producto.
El 99 % de las organizaciones encuestadas utiliza sistemas, aplicaciones, flujos o modelos de IA, pero solo el 39 % asegura que sus planes de respuesta y recuperación cubren ampliamente los ataques dirigidos contra ellos. Además, el 56 % dice no estar bien preparado para detectar, contener y recuperarse de acciones imprevistas de agentes, copilotos o flujos automatizados, y el 58 % muestra poca confianza en poder verificar la integridad de modelos y datos después de un ciberataque.
Hay otra señal que trasciende la IA: el 78 % prioriza restaurar sistemas frente a mantener operaciones empresariales y solo el 22 % ha documentado y probado una empresa mínima viable, es decir, el conjunto que debe volver primero para que el negocio continúe. Una copia técnicamente correcta puede fracasar si restaura los componentes en un orden que no recupera el servicio. Agent Resilience apunta a esa coordinación, pero tendrá que demostrarla con ejercicios, tiempos y fallos reales.
La prueba decisiva será recuperar sin repetir el daño
Cohesity también describe una visión futura de ciberresiliencia autónoma: flujos agénticos que descubren datos, validan la preparación, recomiendan políticas y preparan entornos aislados con aprobación humana. Parte de la automatización para proteger datos sensibles recién descubiertos ya está disponible para determinadas ediciones, mientras que la expansión de Maestro y otras funciones se espera más adelante en 2026. Conviene separar esa hoja de ruta de Agent Resilience tal como existe hoy.
El criterio de éxito no será cuántos agentes aparecen en el inventario, sino si una organización puede ensayar un incidente, restaurar un punto coherente y evitar que la misma orden vuelva a ejecutarse. Eso exige revocar credenciales comprometidas, revisar entradas que permanecen activas y validar los datos antes de reabrir las conexiones. Cohesity ha identificado correctamente el hueco entre detección y recuperación; ahora debe publicar evidencias comparables de que su solución puede cerrarlo en producción.


