




La banca afronta más controles sobre IA: el plan del BCE vence en octubre

Índice de contenidos
Claves de la noticia
- Reuters revela nuevas preguntas de supervisores estadounidenses sobre los límites y el control de agentes de IA en bancos.
- El BCE ya fijó el 31 de octubre para entregar planes frente a ciberamenazas potenciadas por inteligencia artificial.
- Ese plazo convive con el aplazamiento de un cuestionario informático hasta febrero de 2027: son tareas diferentes.
La supervisión bancaria está entrando en los permisos, las decisiones y la recuperación de los sistemas que utilizan inteligencia artificial. Una investigación de Reuters publicada este 13 de octubre describe un escrutinio más concreto en Estados Unidos y Europa. Para las entidades españolas bajo supervisión directa del BCE, el hito público inmediato sigue siendo el plan de actuación solicitado en julio.
Los permisos del agente llegan al supervisor
Según Reuters, que cita a seis personas conocedoras del asunto, la Reserva Federal, la OCC y la FDIC preguntan a las entidades por el uso de modelos avanzados. La agencia describe consultas sobre quién autoriza las acciones de agentes autónomos, cómo se auditan sus decisiones y qué mecanismo permite detenerlos. Los tres organismos declinaron comentar.
La misma investigación atribuye a fuentes supervisoras británicas un mayor interés por la recuperación mediante sistemas independientes del entorno principal. Las consultas estadounidenses todavía recaban información, según esas fuentes. No acreditan por sí mismas una nueva obligación general ni una prohibición de utilizar agentes.
Hay una consecuencia técnica que puede extraerse de esas preguntas: evaluar la precisión del modelo deja fuera una parte esencial del riesgo. Un agente que identifica correctamente una amenaza puede causar una interrupción si sus credenciales le permiten bloquear un servicio sin revisión. Como análisis, la unidad útil de evaluación es la combinación de modelo, herramientas y permisos; cambiar cualquiera de los tres modifica lo que el sistema puede hacer.
Dos fechas que no conceden la misma prórroga
La carta de Claudia Buch del 7 de julio está dirigida a los responsables de las entidades significativas. Solicita un plan con medidas, recursos, responsables y calendario que debe remitirse al equipo conjunto de supervisión antes del 31 de octubre de 2026. En el mismo documento, el BCE mueve la recogida anual del cuestionario de riesgo informático desde septiembre de 2026 hasta febrero de 2027.
| Entrega | Fecha indicada | Objeto |
|---|---|---|
| Plan de actuación | 31 de octubre de 2026 | Controles frente a ciberamenazas de IA |
| Cuestionario anual | Febrero de 2027 | Recogida de información de riesgo informático |
La comparación del documento permite una conclusión concreta: aplazar el cuestionario no aplaza el plan frente a las amenazas de IA. El supervisor libera capacidad para concentrar recursos en las áreas prioritarias, pero mantiene una entrega anterior y su seguimiento. Para un equipo bancario que organice presupuesto y personal, confundir ambos instrumentos podría desplazar trabajo que sigue teniendo un vencimiento en octubre.
El plazo corresponde a presentar un plan. No demuestra que todas las mejoras deban estar terminadas ese día ni permite afirmar que una entidad concreta haya incumplido. El documento tampoco publica una lista de bancos españoles con deficiencias: trasladar el calendario al lector requiere conservar ese alcance.
Más hallazgos pueden atascar la defensa
El problema que justifica esta atención aparece en el análisis técnico de CERT-EU del 21 de abril. El organismo explica que los modelos pueden producir hallazgos incorrectos, asignar mal su gravedad o proponer arreglos que introduzcan otros errores. Por eso, la validación, la revisión y las pruebas siguen consumiendo trabajo humano aunque el descubrimiento se acelere.
Esa observación permite identificar un cuello de botella: aumentar el número de informes no equivale a reducir el tiempo durante el que un servicio permanece vulnerable. Si la capacidad de comprobar y desplegar arreglos no crece, la cola de incidencias puede aumentar. Es una interpretación del proceso descrito por CERT-EU, no una medición de retrasos en la banca española.
La relevancia del control de permisos también se ve en el aislamiento de agentes mediante políticas gestionadas. En el ámbito bancario, conviene distinguir la propuesta del agente de la ejecución sobre sistemas productivos: registrar una recomendación y autorizar un cambio son decisiones con efectos diferentes.
Recuperación y proveedores forman parte de la misma prueba
El comunicado conjunto británico del 15 de mayo ya relacionaba gobierno, vulnerabilidades, terceros, protección y recuperación. Incluye aplicaciones, bibliotecas y servicios externos, así como software sin soporte. Aclara que reúne expectativas existentes, en lugar de introducir otras nuevas.
Las autoridades europeas insistieron el 31 de julio en una supervisión coherente y basada en riesgos, incluyendo el seguimiento de proveedores tecnológicos críticos bajo DORA. Esto aporta el antecedente público de la preocupación por dependencias que recoge ahora la agencia. Externalizar una herramienta no convierte su disponibilidad en una certeza.
La lección práctica aparece también fuera de las finanzas: el ataque a la refrigeración de supermercados y las medidas de recuperación ilustra por qué una defensa debe considerar la continuidad del servicio. El paralelo es operativo; no demuestra que los incidentes o las consecuencias sean iguales.
Para quien usa una cuenta en España, la noticia no anuncia un cambio inmediato en su aplicación ni exige una actuación sobre sus depósitos. Lo verificable es una mayor atención a que las entidades puedan controlar acciones automatizadas y mantener servicios cuando falle una dependencia. La prueba decisiva de resiliencia es poder recuperar una operación de forma comprobable, con sus datos íntegros y con responsabilidades identificadas.
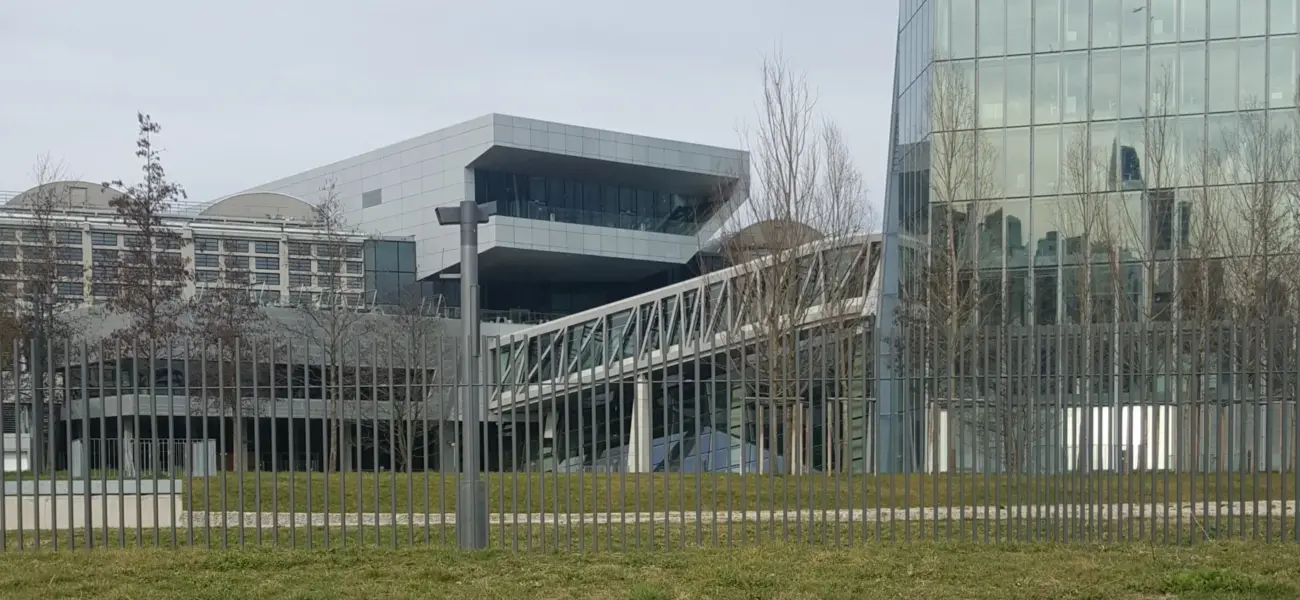
Imagen: urbzoo / Wikimedia Commons, sede del BCE, fotografía de archivo del 4 de marzo de 2017, licencia CC BY 2.0. Recorte horizontal, conversión y compresión a WebP; el carrusel puede aplicar otro recorte.



